Las Ledger que venían con un espía adentro
Entre agosto y octubre de 2026, carteras Ledger vendidas por un revendedor llegaron a sus dueños abiertas y con una placa espía escondida bajo la pantalla. Cuando el dueño creaba su cartera, el espía copiaba las 24 palabras y las mandaba por red celular. Resultado: unos 93 millones de dólares robados de cerca de 315 carteras.
Tengo una Ledger: ¿qué hago? → ¿Le puede pasar a la BitcoinProg Wallet? →
El robo, en cuatro cifras
Robados en dólares, según el rastreo en cadena de Bitquery (entre $92.9 y $93.2 millones).
Carteras vaciadas en al menos cinco redes: TRON, Bitcoin, Ethereum, BNB Chain y Polygon.
Salieron de 111 direcciones en un solo bloque, el 9 de octubre hacia las 05:54 UTC.
Del precio normal: así se vendían las Ledger alteradas. Una oferta demasiado buena fue la carnada.
No rompieron el chip: espiaron la pantalla
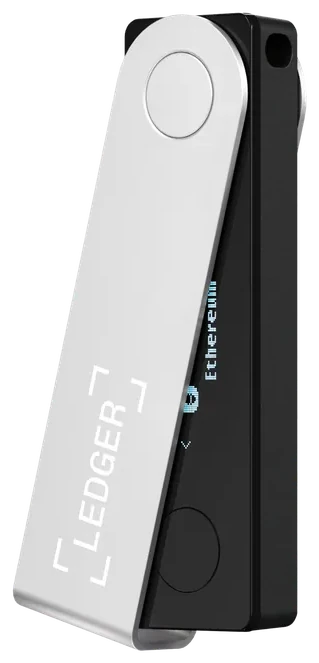
Dentro de una Ledger, la frase secreta se genera en el chip seguro y viaja por un cable interno (el bus SPI) hasta la pantalla, para que tú la apuntes. Los atacantes abrieron los aparatos, recortaron la batería para hacer espacio y soldaron una placa diminuta sobre ese cable: un microcontrolador, un módem LTE, una antena y una eSIM de 2 × 2 mm. La placa leía en tiempo real lo que se dibujaba en la pantalla y lo que se apretaba en los botones, reconstruía las 24 palabras y las mandaba por internet celular a un servidor del atacante.
Inside a Ledger, the secret phrase is generated in the secure element and travels along an internal line (the SPI bus) to the screen, so you can write it down. The attackers opened the devices, trimmed the battery to make room and soldered a tiny board onto that line: a microcontroller, an LTE modem, an antenna and a 2 × 2 mm eSIM. The board read in real time what was drawn on the screen and which buttons were pressed, rebuilt the 24 words and sent them over the cellular network to the attacker's server.
Abrir sin dejar huella
El revendedor abría la Ledger y la volvía a cerrar. Por fuera, el sello se veía intacto.
Hacer espacio
Recortaban la batería, o ponían una más chica que alimentaba al espía y al aparato.
Colgarse del cable
Soldaban la placa espía al bus entre el chip seguro y la pantalla. El chip seguro ni se enteraba.
Esperar y vaciar
Al crear la cartera, el espía mandaba las 24 palabras por LTE. El 9 de octubre vaciaron cientos de carteras de golpe.
¿Por qué la verificación de Ledger dio luz verde? El «Genuine Check» comprueba que el chip seguro sea original, y lo era: el espía no lo tocaba, solo escuchaba el cable de la pantalla. Es como revisar que la caja fuerte es auténtica mientras alguien lee la combinación por encima de tu hombro.
Why did Ledger's check give a green light? “Genuine Check” verifies that the secure element is original, and it was: the spy never touched it, it only listened to the screen line. It's like confirming the safe is authentic while someone reads the combination over your shoulder.
De una venta barata a un vaciado masivo
CryptoBilis, distribuidor autorizado de Ledger en Malasia, Indonesia y Filipinas, cambia de dueño, según reportes de prensa.
Se venden Ledger Nano X (y también Flex, según reportes) casi a mitad de precio, con el sello exterior intacto.
Los atacantes cambian los permisos de 30 carteras de TRON.
203.8 BTC salen de 111 direcciones en un solo bloque.
Mark Karpelès publica fotos al microscopio de una Ledger comprada en Malasia con un componente escondido junto a la pantalla. Ledger abre una investigación y pide a CryptoBilis que deje de vender.
Ledger confirma un «implante de hardware no autorizado» en el aparato de uno de los afectados.
Ledger dice que todos los vaciados confirmados vienen de CryptoBilis y que el volumen es «limitado». Investigadores reportan aparatos alterados también en Japón y uno comprado en Europa, sin relación confirmada.
Las pérdidas se estiman entre $92.9 y $93.2 millones en 311 a 315 carteras. Tether congela unos $10 millones en USDT.
Pérdidas por red (Bitquery, 11 oct)
En TRON, casi todo era USDT. «Otras» = BNB Chain, Polygon y Solana.
Qué hacer hoy
1 · ¿De dónde la compraste?
Si fue en CryptoBilis, en un marketplace, de segunda mano o en una «oferta» muy por debajo del precio normal, trátala como sospechosa.
2 · Si aún no la configuras
No la enciendas para crear una cartera. Es lo que pide Ledger: un aparato sospechoso no se inicializa.
3 · Si ya la usas
Mueve tus fondos a una frase NUEVA, creada en un aparato comprado directo al fabricante. Cambiar el PIN no sirve: tus palabras ya podrían estar en otras manos.
4 · Nunca escribas tus palabras
Ninguna página, app ni «soporte» legítimo te va a pedir tu frase. Tras un incidente así llegan los correos falsos: no caigas.
Con BitcoinProg Wallet: puedes crear una cartera nueva en tu teléfono en un minuto y mandar ahí tus fondos mientras consigues un aparato de confianza. La app también funciona con tu Ledger, Trezor, Coldcard y más, para que armes una multifirma y una sola llave nunca vuelva a ser suficiente.
With BitcoinProg Wallet: you can create a new wallet on your phone in a minute and move your funds there while you get a device you trust. The app also works with your Ledger, Trezor, Coldcard and more, so you can build a multisig and a single key is never enough again.
¿Le puede pasar a nuestra cartera?
La respuesta honesta: ningún aparato con pantalla —tampoco el nuestro— es inmune a que alguien lo abra antes de que llegue a ti y espíe la pantalla mientras creas tus palabras. Quien te prometa lo contrario te está vendiendo algo. Lo que sí podemos hacer, y hacemos, es cerrar las puertas por donde entró este ataque y hacer que una sola llave robada no alcance.
The honest answer: no device with a screen —ours included— is immune to someone opening it before it reaches you and spying on the screen while you create your words. Anyone promising otherwise is selling you something. What we can do, and do, is close the doors this attack came through and make sure a single stolen key is never enough.
Venta directa, sin revendedores
La BitcoinProg Wallet se pide en bitcoinprogwallet.com y te la mandamos nosotros. No hay distribuidores, marketplaces ni «ofertas» a mitad de precio: la puerta exacta por la que entró el ataque a Ledger.
Multifirma: una llave robada no basta
La defensa que de verdad cierra este ataque. Con una multifirma 2 de 3 —por ejemplo BitcoinProg, Coldcard y Trezor—, el atacante tendría que espiar dos aparatos de dos marcas distintas. La app la arma con cualquier marca.
Tu semilla no vive en claro
Está cifrada y la llave para abrirla se divide en dos: una parte en la cartera y otra en un servidor de PIN que lleva la cuenta de los intentos. Si te la roban o la abren después, no hay de dónde sacar tus palabras; tras varios PIN incorrectos se borra sola.
Firmware abierto y verificable
El firmware es abierto (GPL-3) y cada versión publica su huella SHA-256 en GitHub. En la edición con Secure Boot V2, la cartera solo arranca firmware con nuestra firma.
| ¿Qué necesitaría el atacante? | Ledger de CryptoBilis | BitcoinProg Wallet sola | BitcoinProg en multifirma 2 de 3 |
|---|---|---|---|
| Meter un espía antes de que te llegue | Lo hizo un revendedor autorizado | Sin revendedores: tendría que interceptar nuestro envío | Tendría que hacerlo con dos aparatos de dos marcas |
| Robarte la cartera y sacar la semilla | Protegida por el chip seguro | Cifrada + PIN dividido; se borra sola | Y aun así le faltaría otra llave |
| Con una sola frase, vaciar tus fondos | Sí: así fue el robo | Sí, como cualquier cartera de una sola llave | No: necesita 2 de 3 firmas |
De dónde sale cada dato
- BleepingComputer · Ledger confirma el implante; componentes y método
- Tech Times · bus SPI, Genuine Check, cambio de dueño de CryptoBilis
- The Crypto Times · cronología y pérdidas por red (Bitquery)
- CoinDesk · Ledger abre la investigación (9 oct)
- Gizmodo · las fotos de Mark Karpelès
- Bitcoin News · recomendaciones de Ledger y congelamiento de Tether
Página informativa e independiente: BitcoinProg no tiene relación con Ledger. Ledger, Nano X y Flex son marcas de Ledger SAS. Última revisión: 14 oct 2026.